ベータ版

X でいま伸びている投稿を、ジャンル別に1日2回ランキング

ガジェットのバズランキング(11月7日 朝)

更新

この回の傾向

この半日のテックは、新型iPad miniの使用感と、Appleの新製品の話題が中心だった。iPhone Duoの画面割れ報告や、MacBook Proの実機レビューも並んだ。セキュリティでは、ドコモの情報流出、NIKKEのPCランチャー問題、Android TVのバックドア無効化、Windows 11のアプリの欠陥などの注意喚起が続いた。ソニーによる初代ウォークマン付属ヘッドホンの再現も関心を集めた。

  1. 1位
    AV Watch @avwatch

    解説と反応

    ソニーが初代ウォークマン付属ヘッドホンを再現した、USB-C版MDR-3Rのニュース

    ソニーが、初代ウォークマンに付属していたヘッドホンを再現し、USB-C対応にした「MDR-3R」を伝えるニュースの紹介。返信では、開放型で音漏れしそうだという声や、スポンジが傷みそうだという声があった。USB-Cではなく端子を選べればよかったという声や、昔のデザインのウォークマンで配信サービスを聴けるプレーヤーを望む声も並んだ。

    この話題のページ
    コメント5件
  2. 2位
    AKIYA @akiyaspin

    解説と反応

    MacBook Proのうち、iPhoneミラーリング機能が最も使いやすかったという動画

    MacBook Proの機能のうち、iPhoneミラーリングが最も使いやすかったという動画の投稿。返信では、スマホをアンロックするために手に取るのだから、スマホで同じことをすればいいという指摘が多かった。Macのタッチスクリーンは望まないという声がある一方、アプリ開発者には便利そうだという声や、ギミックにすぎないという評価もあった。

    この話題のページ
    コメント5件
  3. 3位
    WOLF @FXWOLF2

    普段Edgeを使わない人も、入っているなら更新しときましょう。 EdgeのスタートアップブーストはデフォルトでONなので、Windowsへのサインイン時にEdgeが裏で起動してる(ワイはOFFにしてる)。 OFFでも、既定のブラウザーに関係なく、Copilot、システム設定内のWebリンクなどからEdgeが開くことがある。 てことでEdge入ってるなら更新一択かと。
    画像1
    国家サイバー統括室(注意・警戒情報)@cyber_forecast
    【更新情報】 米国時間2026年11月5日、Microsoft Edgeの更新プログラムが公開されました。 本件更新(157.0.4341.42)にはセキュリティ修正が含まれています。更新が配信されましたら忘れずにアップデートしてください。
    4,317 返信
    4件の返信を読む
    解説と反応

    Edgeがサインイン時に裏で起動する設定に触れ、更新を勧める投稿

    普段Edgeを使わない人も、インストールされているなら更新しておくよう呼びかける投稿。スタートアップブーストが初期設定でオンのため、サインイン時にEdgeが裏で起動するほか、設定内のリンクなどから開くことがあると説明している。返信は1件で、レジストリを操作してCopilotとEdgeを削除していたという声があった。

    この話題のページ
    コメント1件
  4. 4位
    AUTOMATON(オートマトン) @AUTOMATONJapan

    ひとこと解説

    GeForce 8800 GTXを愛でる奇妙なゲームが、Steamで無料配信されたニュース

  5. 5位
    おむらいす|煽りニュースの裏取り屋 @omurice_brand

    【Windows 11に最初から入っているアプリに欠陥】 Windows Updateでは直りません Windows 11を使っている人、全員の話です ただ、今のところ悪用は確認されていないので、落ち着いて読んでください 「Windows標準のペイントアプリに、ネット経由でコードを実行される欠陥」という速報が回っています Microsoftの公開情報、CVEの記録、米国政府機関CISAの評価で確かめて、私たちがやる事だけに絞って書きます ▼何が起きているか 10月13日、MicrosoftがWindows 11のペイントの欠陥を公開しました 番号はCVE-2026-83844(脆弱性の管理番号)、深刻度は10点中8.1 細工したデータをペイントに読ませると、メモリの範囲外を読んでしまい、そこからPCで任意のコードを動かされる、というタイプの欠陥です Microsoftの評価では「ネットワーク経由、ユーザーの操作なし」ですが、ペイントがどうやって外から触られるのかは公表されていません 一方で、攻撃の難しさは「高」、CISAの評価は「自動で広がる物ではない」、11月6日時点で悪用の報告もありません 慌てる段階ではなく、「確認して、更新できるなら更新しておく」の段階です ▼ここが落とし穴 ペイントはWindows Updateではなく、Microsoftストアから更新されます なので10月のWindows Updateを全部当てていても、ペイントの欠陥はそのままです さらに、修正版の番号が途中で変わりました 最初は11.2605.91.0と案内されていましたが、11月2日に11.2609.401.0へ書き換わっています そして11月5日時点の報告では、ストアに来ているのはまだ11.2605.81.0や11.2603.251.0という人が多いです 「ストアで『最新です』と出ている=直っている」ではないのが、今回の厄介な所です 私のPCも確認したら、11.2605.81.0のままでした 使わないアプリなので、そのまま削除しました なので、その後ストアに修正版が来たかは分かりません ▼自分のペイントを確認する 設定 → アプリ → インストールされているアプリ → ペイント、でバージョンが見えます PowerShellからなら Get-AppxPackage Microsoft.Paint | Select-Object Name, Version 11.2609.401.0以上なら、Microsoftの現在の案内では修正済みです それより下なら、まだ直っていません ▼やること Microsoftストアを開いて、ライブラリ → 更新プログラムを取得 それでも上がらなければ、数日おきに同じ事を繰り返す(配信が段階的な可能性があります) ペイントを使っていない人は、いったんアンインストールしてもいいです(設定 → アプリ → インストールされているアプリ → ペイント → アンインストール。後でストアから入れ直せます) 私は使わないので、消しました あと、知らない相手から届いた画像をペイントで開かない(根本対策ではないですが、入口は減ります) ▼来そうな質問に先に答えておきます 「Windows 10は?」 今回の対象はWindows 11のストア版ペイント(バージョン11.x)です Windows 10の昔のペイントは対象に入っていません ただWindows 10自体のサポートは2025年10月で終わっているので、別の意味で危ない状態です 「ペイントを開かなければ大丈夫?」 Microsoftの評価が「操作なし」なので、そうとは言い切れません ただ難しい攻撃で、悪用も確認されていないので、確認と更新を優先しておけば十分です 「9月にもペイントの欠陥がなかった?」 ありました(CVE-2026-70586) あれは細工したファイルを開く必要があり、Windows Updateで直るタイプです 今回は別の欠陥で、ストア側の更新が要ります 「どうやって攻撃されるの?」 公表されていません 細工した画像ファイルがきっかけ、という解説記事はありますが、Microsoft自身は説明していないので、ここは「分からない」が正直な所です ▼最後に Windows Updateを当てていれば安心、はストアアプリには通じません ペイントに限らず、メモ帳やSnipping Toolも同じ仕組みで更新されています 今日は、ペイントのバージョンだけ見ておいてください
    画像1
    2,780 返信
    5件の返信を読む
    ひとこと解説

    Windows 11に最初から入っているアプリに欠陥があるとして、注意を促す投稿

  6. 6位
    MENSAの元ハッカー @_takumiiwaki

    ドコモの最大約30万件の情報流出について、どれだけ深刻なのかと、この先起こり得る被害の想定を整理しました。 結論から言うと、今回の流出は件数より”中身が重い”事案です。 カード情報が出ていないから安心という見方は早計です。一方で30万人のスマホが一斉に乗っ取られるという見方も行き過ぎです。 今回の事件では、件数だけでなく、その情報を変更できるか、相手を信用させ、騙す材料になるか、別の認証を突破する足がかりになるかに注目しています。 【事実として確認できていること】 料金や契約を確認・変更するMy docomoと、端末購入などを行うドコモオンラインショップで不正アクセスが確認されました。 ドコモの公表では 11月4日 不正アクセスを確認 11月5日 1:05頃から手続きを停止 11月5日 18:30の第二報で最大約30万件の情報流出を発表(流出項目は氏名・住所・生年月日・携帯電話番号・連絡先電話番号など) 原因と流出情報の詳細は11/6 1:00も調査中です。緊急メンテナンス以降、新たな情報流出は確認されていないとしています。 私自身は流出データや内部ログを直接解析したわけではなく、公式開示で確認できる事実です。 以下は公的機関が示す犯罪手口も踏まえたリスク評価となります。 【今カード情報が流出していなければ安心なのか】 そんなことはないです。決して安心とは言えません。その理由を3つのポイントを整理します。 ①11/5の第二報で公表されている流出情報は、氏名・住所・生年月日・携帯電話番号・連絡先電話番号"など"となっており、今後、個人情報やカード情報など、流出範囲が広がる可能性は高いです。 ②仮に決済情報が含まれていなかった場合でも、正しい住所や生年月日を知る相手から連絡が来ると、本物だと信用する材料になってしまいます。 今回であればドコモの担当者を名乗り、正しい個人情報を示して信用させる。今回の情報漏洩について、補償を求める場合、補償申請やアカウント保護を口実にして偽サイト(フィッシングサイト)へ誘導し、そこでドコモに登録しているカード情報やオンラインバンキングなどの情報を入力させることなどが考えられます。これは以前から実際に流行っている手口です。最後にまとめて対策について記載します。 ③変更できない情報が含まれている。パスワードは変更できますが、生年月日は変更できません。住所や電話番号も簡単には変えられず、流出した情報を相手の手元から回収することはできません。 【最悪の場合に起こり得る話】 ここからはドコモからの情報漏洩によってもたらされる想定被害について分析します。 【仮にドコモのデータが広範囲に漏れたら】 ここからは今回確認された被害ではなく、あくまでも仮定を置いた話です。 以下は、仮に契約情報、通信履歴、位置情報、利用者がクラウドに預けたデータなどが侵害され、攻撃者に同じ人物の情報として結び付けられた場合です。 【外部に知られてはいけない人間関係が見える】 仮に通話相手の電話番号・日時・通話時間が漏れれば、会話の音声がなくても、誰といつ頻繁に連絡していたかを推定できます。こうした通信の周辺情報をメタデータと呼びます。 さらに、ドコモ電話帳(クラウド上の電話帳)まで漏れれば、電話番号に登録名・所属・メモなどが結び付きます。 仮にこれらを突き合わせられれば、親密な国会議員同士、記者と情報提供者、内部告発を準備する社員と相談先、非公開の交渉を進める企業同士など、秘密にする必要のある接点が推定されるおそれがあります。 自分が電話帳を預けていなくても、相手が自分の名前や番号を保存していれば、相手側の流出から関係が露出する可能性があります。ドコモの契約者以外にも影響が及び得るということです。 ただし、恋愛関係や不正行為の証拠にはならず、誤った推測による中傷も二次被害になり得ます。 【位置情報が重なると個人の生活パターンが見える】 基地局を持っている企業ですので、仮に個人と結び付く位置情報が継続的に保存されており、その情報が流出した場合、自宅や職場、よく立ち寄る場所、行動する時間帯を推定する材料になります。不倫や防衛関係などの情報を推定することが可能となり得ます。 さらに通信履歴と重ねられれば、連絡した後に同じ地域へ移動するなど、接点を絞り込む材料にもなり得ます。ストーカーや脅迫者に渡った場合は、金銭以外に身体の安全にも関わる問題です。 ただし、記録間隔などに限界があり、同じ地域にいたから会ったとは断定できず、過去の履歴が漏れたことと現在地をリアルタイムで追えることも同じではないです。 【端末の"中の"情報の流出】 仮に機種名やIMEI(端末を識別する番号)が漏れれば、使っている機種に合わせた偽の故障・交換案内などを信用させる材料になります。ただし、それだけで端末を遠隔操作したり、写真を読み出したりできるわけではありません。 一方で、ドコモのサービスを利用して、端末内のデータをクラウドに預けていた場合は、その保存先も確認すべきです。ドコモは、メール・写真・動画・電話帳などを管理するクラウドサービスを案内しているため、情報流出が確認される前にそこに預けた情報についても確認しておくと安心です。 仮にその保存先まで侵害され、預けたデータを読まれれば、私的な写真や、写真・メールに含まれる仕事の資料が露出するおそれがあります。連絡先のメモやメールが含まれれば、人間関係の推定がさらに具体的になることもあります。 ただし、通信契約がドコモだからといって、iCloudやGoogleのバックアップまで同時に盗まれるわけではありません。端末内だけにある写真や、別サービスのメッセージ履歴が自動的にドコモへ丸ごと保存されるわけでもありません。 どこに何を保存したか、そこまで侵害されたか(未確定)、暗号化を解いて読めるか。この三つが重要です。事業者も復号する鍵を持たないエンドツーエンド暗号化なら、保存データの持ち出しだけでは中身を読めない場合があります。 また、仮に削除前の内容が古いバックアップに残り、それも盗まれていた場合は、現在の画面から消した情報が露出する可能性があります。ただし同期とバックアップは異なり、削除が保存先にも反映されるサービスもあります。削除したものが必ず残っているとは言えません。 次の発表で特に気にするところは流出した項目と件数、認証情報の有無、侵入範囲です。企業側はデータの取得記録に加え、管理者権限の利用や認証・復旧設定の変更記録を照合する必要があります。 現時点では、個人情報を使った偽連絡を優先して警戒する必要があります。現状攻撃者や国・組織への帰属は断定できず、特定・検挙は捜査機関の領域です。 続報はNTTドコモ公式のお知らせで確認してください。 他にもGMOの大規模サイバー攻撃について詳細をまとめた投稿をしています👇 x.com/_takumiiwaki/status… #ドコモ #情報漏えい #サイバーセキュリティ
    NTTドコモ@docomo
    【お詫び】ドコモオンラインショップ、My docomoの緊急メンテナンス実施について/当社サーバーへの不正アクセスによるお客さま情報流出に関するお知らせ(11月5日午後6時30分時点) 当社のドコモオンラインショップおよびMy
    2,277 返信
    5件の返信を読む
    ひとこと解説

    ドコモの最大約30万件の情報流出について、深刻さと想定される被害を整理した投稿

  7. 7位
    念波 @nennpa

    ひとこと解説

    iPhoneで撮るとピサの斜塔が真っ直ぐに補正されるという話

  8. 8位
    Wado A @wadoaka

    iPhone duoの画面割れ問題、どうせ手荒に扱ってたからやろ?と思ったけど普通に使っててやってくる。 ヒンジが突然固くなり開きづらくなる。無理して開くとなぜか画面が割れる。開きづらい場合は開けない方がよいだろう。国内外の発生レポートを見る限りでは発生の多くは購入数日後。 AppleサポートやApplecare窓口に電話すると普通の破損として取り扱おうとするので注意。Applecareに入っていると12900円だが入っていないと20万弱だ。 AppleStoreで修理予約を取って持ち込むのがベスト。おそらく不具合と認識していてフローができてるような感じで、診断のためと裏に5分ぐらい持って行かれてあっさり交換対応。AppleCare加入を問わず無償修理のようだ。 割れたらサポートに電話してはいけない。無償か有償か、交換機がいつになるかさえわからないの一点張りでたらい回しに遭う。最後は買ったオンラインに相談して交換できるかもと回されたが、破損があるとは聞いてなかったです無理、と言われるなどひどい対応。電話戻して、と言ったら誰も出ないでそのまま切れた。そこまで1時間半。 まずはストアに持ち込みを推奨する。ただし交換在庫があるかどうかは運次第。本日は銀座は自分のモデルに関してはあった。
    Wado A@wadoaka
    買って3日目なんですが😭
    画像1画像2
    1,860 返信
    47件の返信を読む
    ひとこと解説

    iPhone Duoのヒンジが固くなり、画面割れが起きるという報告

  9. 9位
    Lucky9170 @Lucky9170_vrc

    ひとこと解説

    PC修理に出したらグラボが上位モデルに変わっていて、喜んだ投稿

  10. 10位
    Najiko @Najiko10

    ひとこと解説

    他のウイルス対策ソフトの挙動が怪しいので、Windows Defenderを信じるという話

  11. 11位
    国家サイバー統括室(注意・警戒情報) @cyber_forecast

    ひとこと解説

    Android向けChromeのセキュリティ修正を含む更新を知らせる投稿

  12. 12位
    針生聖羅 @seira_c0s

    一旦整理😭 Appleアカウントがのっとりにあったら ・サインアウト(セルフリセット)できない ・iCloudに行ったデータは取り戻せない ・LINEとかはバックアップ取っておけば復活できるから普段からやっとけばおk ・Apple payに登録したクレカは下4桁しか見れないから慌てなくて大丈夫、でも確認はしといた方がいい 明日やること ・キャリアのサポートに電話してキャリア払いのサブスク取り消せるか確認してもらう →無理ならそもそも解約して契約し直し ・ジーニアスバーに初期化できるか連絡 →これも無理な場合はiPhone買い直し
    695 返信
    3件の返信を読む
    ひとこと解説

    Appleアカウントが乗っ取られた場合に起きることと、備えをまとめた投稿

  13. 13位
    諏訪部順一 Junichi Suwabe @MY_MURMUR

    ひとこと解説

    iPhone Duoを見送り、新しいiPad miniを導入したと報告する投稿

  14. 14位
    EAA!! FPS News @EAA_tw

    ⚠️【続報】『NIKKE』PCランチャー問題、PC版で遊んでた人がやることは3つ PCに詳しくない初心者の方でも進められるよう、記事で手順を細かくまとめました。 ▼対象者 9月27日15時41分以降に、Windows版のPCランチャーを1回でも起動した人。 いまアンインストールしていても、その期間に使っていたなら対象です。不正なファイルはNIKKEのフォルダーの外に置かれるため、アンインストールだけでは消えません。 モバイル版だけの人は対応不要です。 ▼何をされる恐れがあるか ・PCの遠隔操作 ・ファイルの閲覧とダウンロード ・画面のスクリーンショット ・ブラウザに保存したパスワードやログイン情報の取得 ・暗号資産ウォレットを狙う 実際に何が盗まれたかは分かっていません。 ▼やること1:確認と削除 【方法1】Chromeなどのブラウザを完全に終了してから、PC版NIKKEを起動。検出されるとポップアップが出るので、削除に同意する。 【方法2】ランチャーを起動せず、手動で確認する。debug.logで「k2f_chan registered」を検索し、レジストリとDLLを確認する。 金銭的な被害を報告する可能性がある人は、起動前にログをコピーしておきましょう。研究者によると、検査機能は感染の痕跡も削除します。 ▼やること2:パスワード変更 確認が終わったPCか、別の端末で変更します。そのPCで使ったことのあるアカウントが対象です。 Discord、Google、Steamなどは全セッションのログアウトも研究者が勧めています。 ▼やること3:被害が出たら連絡 アカウントの異常や金銭的な被害は、公式カスタマーサポートへ。 ▼注意 SNSやコメント欄で出回る修正コマンドは実行しないでください。偽のコマンドも確認されています。 文字列が見つからなくても、リスクを完全には排除できません。ウイルス対策ソフトのフルスキャンとMicrosoft Defenderのオフラインスキャンもかけておきましょう。 『Delta Force』など他のゲームだけを遊んでいる人は、現時点で対象に入っていません。 詳細な手順:fpsjp.net/archives/581041 編集部も同じ被害にあって、いま各種パスワードを変更中😇 #NIKKE
    画像1
    EAA!! FPS News@EAA_tw
    【注意喚起】『NIKKE』PCランチャーが改ざんされた可能性、「遠隔操作型マルウェア」混入か PC版で遊んでる人はいますぐ確認し対処を⚠️ 詳細👉️ https://t.co/WTKk7WAonf ▼運営が認めていること ・日本時間11月4日、ランチャーのスクリプトファイルが第三者に改ざんされた可能性を発表
    937 返信
    3件の返信を読む
    ひとこと解説

    NIKKEのPCランチャー問題の続報として、対象者がやるべき3つの手順を伝える記事

  15. 15位
    うまいしか @p_horeer

    ひとこと解説

    iPad mini(A20 Pro)の薄さと軽さに驚いた感想

  16. 16位
    のしぷ @noshipu

    ひとこと解説

    iPhone Duoの下画面で絵を描き、上画面の水槽に泳がせるアプリの公開

  17. 17位
    ささ圧 @cheeses9143

    ひとこと解説

    回収先が見つからず放置していたモバイルバッテリーを見つけ、不安になったという投稿

  18. 18位
    萩原隣@となり @Hagihara_T

    ひとこと解説

    project moon10周年記念キーボードが、機能性を捨てたデザインで笑ったという投稿

  19. 19位
    花宮莉歌‎ @hanamiya_rica

    ひとこと解説

    Cドライブの容量不足への対処法を尋ねる投稿

  20. 20位
    F.E.N.I. @1umsensor

    ひとこと解説

    どのiPhoneでもiPhone 18 Proの撮影スタイルを使えるアプリの紹介

  21. 21位
    犬絆ナナVtuber @SpikeWooof

    ひとこと解説

    スト6のカクつきの原因が古い残存ファイルで、クリーンインストールで解決したという報告

  22. 22位
    桜子*ᐝ @misunnyimim

    🚨Google乗っ取り対策 パスワード変更だけでは安心できない⁉️ Gmailユーザーは一度確認してほしい 「見落としやすい6つの設定」 Googleアカウントの乗っ取りが疑われる場合、まずパスワードを変更することは大切です。 でも、犯人が事前に、 ・メールの自動転送 ・警告メールを隠すフィルタ ・Gmailの代理アクセス ・外部アプリとの連携 ・再設定用の連絡先 などを変更していると、パスワードを変えても不審な設定が残る可能性があります。 つまり、パスワードを変更したら終わりではなく、端末・連携・Gmailの設定まで確認することが大切です👇 ただし、Gmailユーザー全員に異常があるという話ではありません。 まずは設定を確認し、自分で設定した覚えのないものがあった場合だけ削除・変更してください。 ✅【一度は確認したい6つの項目】 ①セキュリティ診断 ②最近のセキュリティ履歴・ログイン端末 ③再設定用の電話番号・メールアドレス ④接続中のアプリやサービス ⑤Gmailの転送・フィルタ・代理アクセス・POP ⑥保存パスワードの漏えい・使い回し 詳しく説明します。 【①Googleセキュリティ診断】 Googleアカウントの「セキュリティ診断」を開き、 ・2段階認証 ・最近のセキュリティ履歴 ・ログインしている端末 ・再設定用の電話番号とメールアドレス ・Googleアカウントへ接続しているアプリ を確認します。 知らない端末や、自分が許可していない変更があった場合は、画面の案内に従ってアカウントを保護してください。 myaccount.google.com/secu… 【②ログインしている端末】 Googleアカウント →セキュリティ →お使いのデバイス →すべてのデバイスを管理 自分のスマホ・パソコン・タブレットか確認します。 古い端末が表示されることもあるため、機種名や最終使用日時を確認してからログアウトしてください。 覚えのない端末があれば、その端末からログアウトし、Googleアカウントのパスワードも変更します。 【③再設定用の連絡先】 Googleアカウントのセキュリティ設定で、 ・再設定用の電話番号 ・再設定用のメールアドレス ・2段階認証に使う電話番号や認証方法 が現在も自分のものか確認します。 知らない連絡先へ変更されている場合、アカウントを取り戻すための情報まで相手に握られている可能性があります。 【④接続中のアプリやサービス】 Googleアカウント →セキュリティ →サードパーティ製のアプリとサービスとの接続 自分が利用しているサービスか、ひとつずつ確認します。 覚えのない接続や、すでに使っていないアプリだけ削除してください。 ⚠️現在使っているメールアプリやサービスまで、まとめて削除しないように注意してください。 ⑤【Gmailの転送・フィルタ・代理アクセス・POP】 この部分は、Gmailアプリだけではすべて確認できません。 パソコンのブラウザでGmailを開くのが分かりやすいですが、スマホのブラウザで「デスクトップ用Webサイト」を表示して確認する方法もあります。 Gmail →右上の歯車 →すべての設定を表示 ■メール転送とPOP/IMAP 知らないメールアドレスへ転送されていないか確認します。 Gmailの転送中のお知らせが目立つ場所に表示されるのは、設定後の最初の1週間です。 以前から不審な転送が設定されていた場合、現在はお知らせが表示されていないことがあります。 ■フィルタとブロック中のアドレス 覚えのないフィルタの中に、 ・転送する ・削除する ・受信トレイをスキップする ・既読にする などの操作が設定されていないか確認します。 警告メールや購入通知などを、自動で隠すために使われる可能性があります。 ■アカウントとインポート 次の項目を確認します。 ・名前 ・他のメールアドレスを追加 ・他のアカウントのメールを確認 ・アカウントへのアクセスを許可 「アカウントへのアクセスを許可」に知らない相手がいると、その相手がGmailを閲覧・送信・削除できる可能性があります。 覚えのない相手だけ削除してください。 【IMAPについて大切な補足】 「IMAPが有効=乗っ取り」ではありません。 個人のGmailでは、2025年1月以降、IMAPは常に有効となり、利用者がオン・オフを切り替える設定はなくなっています。 IMAPが有効なこと自体を、不正アクセスの証拠と判断しないでください。 確認したいのは、知らないメールアプリ・端末・外部サービスがGoogleアカウントへ接続していないかです。 POPを自分で利用していないのに有効になっている場合は、設定内容を確認します。 〔ラベルについて〕 覚えのないラベルがある場合は確認して構いませんが、ラベルがあるだけでメールを外部から読めるわけではありません。 ラベルそのものよりも、メールを転送・削除・非表示にする「フィルタ」が設定されていないかを優先して確認してください。 【⑥保存パスワードの確認】 Googleパスワード マネージャーでは、 ・漏えいが確認されたパスワード ・使い回しているパスワード ・推測されやすいパスワード を確認できます。 passwords.google.com 問題が表示された場合は、対象サービスの公式サイトや公式アプリからパスワードを変更します。 メールやSMSに届いたリンクから、変更ページへ入らない方が安全です。 ✅【アプリパスワードの補足】 アプリパスワードは、古いアプリや端末などをGoogleアカウントへ接続するための16桁の専用パスワードです。 通常は「Googleでログイン」が推奨され、アプリパスワードは必要な場合だけ使用します。 Googleアカウントのパスワードを変更すると、それまで発行したアプリパスワードは自動的に取り消されます。 そのため、「パスワードを変更しても、古いアプリパスワードが必ず残る」という説明は正確ではありません。 ただし、知らない端末・アプリ・外部サービスとの接続がないかは、別に確認しておくと安心です。 ✅【不審な設定が見つかったら】 ①画面をスクリーンショットで保存 ②安全な端末からGoogleのパスワードを変更 ③知らない端末からログアウト ④不審な転送・フィルタ・代理アクセスを削除 ⑤知らないアプリやサービスとの接続を解除 ⑥2段階認証と再設定用の連絡先を確認 ログインできない場合は、Google公式のアカウント復旧ページを利用します。 accounts.google.com/signi… 今回の確認は、毎日行う必要はありません。 まず一度確認し、その後は、 ・覚えのないログイン通知が来た ・受信するはずのメールが届かない ・送った覚えのないメールがある ・勝手に既読や削除になる ・再設定用の情報が変わっている などの異常があったときに、もう一度確認してください😊 【Google公式】 不正使用されたGoogleアカウントを保護する support.google.com/accoun… Gmailのセキュリティに関するヒント support.google.com/mail/a… メールの自動転送 support.google.com/mail/a… Gmailへのアクセス権の付与 support.google.com/mail/a… 他のメールクライアントへの追加・IMAPの変更 support.google.com/mail/a… アプリパスワード support.google.com/accoun… ※2026年11月6日時点 ※Google Workspaceでは、管理者の設定により表示や利用できる機能が異なる場合があります。 ※画像はAIで作成しています
    画像1
    299 返信
    0件の返信を読む
    ひとこと解説

    Googleアカウントの乗っ取り対策として、見落としやすい6つの設定を紹介する投稿

  23. 23位
    kazu(かず) 激務中 @KazuCreative

    ひとこと解説

    新型iPad miniの画面の四隅の角丸が、従来と違うという気づき

  24. 24位
    asayan @asahara420316

    FM-TOWNSⅡCX FM-TOWNSと言えば登場時のCMが頭に残っている 「2月28日、パソコンが変わる!」 で、2月28日、「変わらんやんけ~ぇ」ってツッコミを入れていた気がする。 で、変わったかどうかは別にしてFM-TOWNSとは何だったのかを真面目に考えてみると 「日本で初めてマルチメディアを意識して形にされたパソコン」 だったように思う。 X68000にもその素養はあったと思う。でもそこを積極的に狙わなかった(と、私は思っている)。 FM-TOWNSは意識して目指して形にしたところが凄いと思う。 発売直後のイメージはAFTERBURNER、動きがスムーズでないとかCDを読みに行って止まってばかりいるとか叩かれていたがあの画面は凄かったと思う。少なくとも当時X68000ユーザだった私は店頭デモを嫉妬の目で見ていた。 形も結構好き、縦型でX68000と比べるとどっしりしたイメージ、そして目玉。回転したままEJECTするとCDが飛び出すのもご愛敬。TOWNSのデザインの中では目玉タイプが至高だと思う。 それだけに目玉TOWNSがi386から進化しなかった点は非常に残念。 単純に組み立てずらかったから消えた・・・とも考えたがモデルとしてはCXまではモデルチェンジしているから違うのだろう。 i486を搭載した目玉TOWNSを見てみたかった。 そんなFM-TOWNSもWindows95に吞み込まれて、日本のパソコンはどこを切っても金太郎飴みたいなWindowsパソコンの時代に突入していった・・・😢。
    画像1
    339 返信
    22件の返信を読む
    ひとこと解説

    FM-TOWNSⅡCXの登場時のCMを思い出して語る投稿

  25. 25位
    SOU投資ニュース / 米国株・日本株・仮想通貨・AI @SOU_BTC

    ひとこと解説

    Sogouの入力ソフトが攻撃に悪用され、日本でも確認されたという速報

  26. 26位
    280blocker【公式】 @280blocker

    ひとこと解説

    280blockerのAndroid版が新規販売を停止するお知らせ

  27. 27位
    西 和彦 Kazuhiko Nishi @nishikazuhiko

    ひとこと解説

    MSX2++パソコンの商品スケッチを紹介する投稿

  28. 28位
    Skyblue @skyblue_1985jp

    ひとこと解説

    アップルストアで見たiPad mini8の画面の美しさと処理の速さに感動した投稿

  29. 29位
    岩本 桂(Katsura Iwamoto) @KatsuraIwamoto

    ひとこと解説

    iPad mini 8のディスプレイを、iPad mini 6と比べた画像

  30. 30位
    海老川兼武 @KANETAKE

    ひとこと解説

    新しいiPad miniをセットアップし、画面や処理速度に感心した投稿

  31. 31位
    三上洋 @mikamiyoh

    ひとこと解説

    GoogleがAndroid TVに仕込まれたバックドアを、警察庁と協力して無効化したニュース

  32. 32位
    N @_I__l__l__l__I_

    ひとこと解説

    新型MacBook Proを初めて実機で触った感想の動画

  33. 33位
    松本清一郎(日経CNBC) @seiichiro_matsu

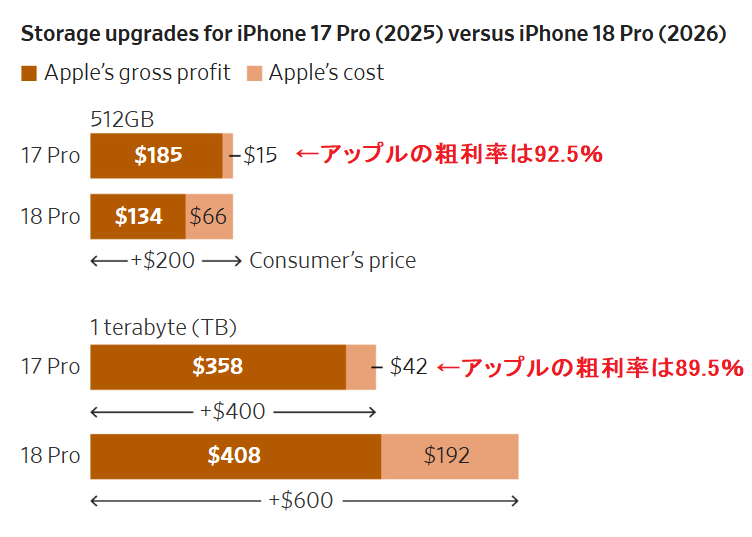
    キオクシアなどメモリー大手の粗利率が80%を超え、ボロ儲けだと一部で言われている。だが、アップルがiPhoneのメモリーでそれを超える利益率を上げていたのは知られていないのでは? それを指摘したのがWSJの記事だ(記事リンクおよび図参照)。2025年に「iPhone 17 pro」を買った人は、メモリーを標準モデルの256GBから2倍の512GBに増やすのに追加で200㌦を払っていた 当時、アップルが追加容量のために負担するコストは15㌦だった。追加メモリーの粗利益は185㌦となる。粗利益率は185㌦÷200㌦=92.5%だ 同じく、メモリーを1TBに増やすのに購入者が支払う金額は600㌦。しかし、アップルが負担する追加メモリーのコストは42㌦でしかない。粗利益率は89.5%だ メモリー各社は苦々しい思いでアップルのビジネスを見ていたはずだ。自分たちからメモリーを安く買いたたき、利用者に高く売って大儲けしている・・・ だが、データセンター需要の急増でメモリーは急激に供給不足に陥った。メモリー大手とアップルの力関係は逆転した。メモリー高騰でアップルの粗利益率は512GBで67%、1TBで68%に低下した(それでも十分高いが) アップルが長期間にわたり、安価なメモリーの恩恵を受けてきた。だったらメモリー大手が80%の粗利率を上げ続けても非合理ではない。少なくともメモリー不足が続くうちは。 wsj.com/tech/apple-iphone… @WSJ
    画像1
    227 返信
    3件の返信を読む
    ひとこと解説

    メモリ大手の高い粗利率に対し、Appleも高い利益率を上げていたというWSJの報道の紹介

  34. 34位
    情報の灯台 @joho_no_todai

    Windows 11の更新には「大」と「小」がある 25H2と26H2は既存機能を有効にするだけの軽量更新だったが2027年の27H2はOSの中核を入れ替えるフルスワップになるという joho-todai.com/windows-11… 24H2もフルスワップだった つまり3年おきにOSを作り直すパターンが続いている 27H2では5年間使われた壁紙Bloomも退場し用途別のバリエーションが用意される CPUの汎用レジスタを倍増させるIntel APX命令にも対応予定 それでもWindows 12にはならない。 Microsoftは名前を変えずに中身だけ入れ替え続けている。
    画像1画像2
    176 返信
    2件の返信を読む
    ひとこと解説

    Windows 11の27H2が、OSの中核を入れ替える更新になるという解説

  35. 35位
    ちえほんモバイルドットコム @chehonz201

    ひとこと解説

    渋谷のガジェット体験施設「&count」を訪れたレポート

  36. 36位
    等々力ハナ Hana Todoriki @TODORIKI_yz

    ひとこと解説

    iPad mini(A20 Pro)のミッドナイト色の見た目をほめる投稿

  37. 37位
    イオシス公式 @iosys_official

    ひとこと解説

    使わないAndroidスマホを音楽プレーヤーにする無料アプリreTONEのレビュー

  38. 38位
    はむさんど. @hamu_3nd

    ひとこと解説

    新型Apple製品のRAM容量が増えたという一覧

  39. 39位
    障害速報 @shogai_sokuho

    ひとこと解説

    iPad miniでMy auアプリにログインしづらい不具合が出ているというお知らせ

  40. 40位
    Koh Ogawa / misclog @misc_log

    ひとこと解説

    iPhone Duoが使いにくい原因は純正ケースで、変えたら印象が変わったという投稿

  41. 41位
    saizou @saizou4

    📷 写真データを失わないための「3-2-1バックアップ」 撮影した写真をパソコンや外付けHDDに保存している方も多いと思います。 ただ、保存先が1つしかないと、故障や誤削除などで大切な写真を一度に失ってしまう可能性があります。 そこで覚えておきたいのが「3-2-1バックアップ」という考え方です。 ▶ 3-2-1バックアップとは? 写真データを安全に保管するための基本的なルールです。 ✅ 3:データを合計3つ用意する ✅ 2:2種類の保存先に保管する ✅ 1:1つは離れた場所に保管する たとえば、次のような構成です。 ▶ ① パソコンの内蔵SSD 普段の写真管理やLightroomでの現像に使う元データです。 ▶ ② 外付けHDDやNAS パソコンとは別の機器にバックアップを保存します。 パソコンが故障しても、こちらにデータが残っていれば復旧できます。 ▶ ③ クラウドストレージ GoogleドライブやDropboxなど、離れた場所にもバックアップを残します。 自宅の機材が災害や盗難などでまとめて失われても、データを守れる可能性が高くなります。 ▶ バックアップは取ったあとも重要 バックアップは一度作れば終わりではありません。 定期的に正常に保存されているか確認し、必要なときに復元できる状態にしておくことも大切です。 また、自動バックアップを設定しておけば、保存し忘れを減らせます。 写真はもう一度撮れるものばかりではありません。 特に大切な写真ほど、保存先を1つに頼らず、複数の場所に残しておくことをおすすめします。
    画像1
    139 返信
    0件の返信を読む
    ひとこと解説

    写真データを失わないための「3-2-1バックアップ」を解説する投稿

  42. 42位
    FabScene(ファブシーン) @FabSceneJp

    ひとこと解説

    Androidタブレットで動くKiCadの非公式版「KiCad Android」の紹介

  43. 43位
    模範的工作員同志/赤野工作 @KgPravda

    ひとこと解説

    小説執筆用の青軸キーボードを静音キーボードに変えたら、能率が上がったという体験談

  44. 44位
    倚音 Vliver&DTMer @Ion_Takeuchi

    MOTUのM2オススメしてる方が多いのだが、個人的にはそんなにオススメしないです。 昔に比べて値上がりしており、現在サウンドハウスさんで35,000円超えております。 あと、ノートパソコンとかPCの電力が弱いと音が弱くなります(電源供給がUSBバスパワーオンリーのため)。 PCがゲーミングデスクトップで1,200Wとかの電源の人は良いと思いますが、そうでない場合はコンセントとかThunderbolt供給出来るものをオススメします。 もしくは、もう少し安い価格帯のオーディオインターフェースで良いかと。
    115 返信
    5件の返信を読む
    ひとこと解説

    MOTUのM2はおすすめしないという、オーディオインターフェースに関する意見

  45. 45位
    おぬし @onsumi_

    ひとこと解説

    iPhoneのコロナ感染通知を、忘れられたものとして振り返る投稿

  46. 46位
    DJ泡沫 @djutakata

    ひとこと解説

    韓国ではiPhoneユーザーが少数派なので、Apple Musicも少数派だという話

  47. 47位
    前田 英樹@経歴はプロフ欄 @hidebo1592

    還暦過ぎのジジィです。 コンピュータはネットワークに繋がず単体で使うスタンドアロン状態が普通の時代から使っています。 MS-DOSはまだなく、現在のようにOSが裏側で自動起動してデスクトップが出る仕組みはほぼありませんでした。 命令(コマンド)を直接打ち込むのが操作の基本でした。 ハードディスクやUSBメモリなどはもちろんありません。 データのセーブ・ロードには、普通のオーディオ用カセットテープレコーダーを使っていました。 私の場合は、よくパソコン雑誌に掲載されたプログラムのコードを見ながら、何ページ分もの英数字を1文字ずつ手打ちしてパソコンを動かしていましたが、打ち込んだプログラムに1文字でもスペルミスがあると動かないため、修正に何時間もかけていたことを思い出します。 MS-DOSが一般化して、随分と扱いやすくなったと感じていました。 copy con config.sys、とかやってconfig.sysをいじったり、同様に、autoexec.batをいじったりしてました。 Windowsの登場で、GUI(Graphical User Interface)が一般的になり、操作に関しては随分と楽(簡単)になりました。
    飯嶋洋治@yojiiijima
    業種によるけど今の50~60代でパソコンを使っている人って、仕事上の理由でワープロ使うようになって、タッチタイピング覚えて、データをMS-dos変換したり、パソコンの設定やら、インターネットのモデムのか切り替えとかやってきた世代だから、今のパソコンってものすごく簡単になったって思っているの
    113 返信
    13件の返信を読む
    ひとこと解説

    パソコンの黎明期から使ってきた人が、OSの移り変わりを振り返る投稿

  48. 48位
    X68PRO-HD @CZ662C

    ひとこと解説

    『美味しんぼ』の作者はWindowsを許さなかったのに、TOWNS OSは許したのかという疑問

  49. 49位
    たぴをか @tapiwokasuki

    ひとこと解説

    水没したワイヤレスイヤホンが、水の底で光って位置を知らせた話

  50. 50位
    AJ @ItsmeAjayKV

    WindowsからUbuntuに変えて、もう6か月になりました! 後悔は全然ありません! Local AIにはUbuntuが本当にいいですね。セットアップも簡単で、ほとんど何でも問題なく動きます! PCもMacみたいに数秒で起動します。 もう突然の「Windows Updateで再起動」もありません笑 Windowsがなくても全然困りません! みんなはどのOS使ってる?👀
    画像1
    101 返信
    35件の返信を読む
    ひとこと解説

    WindowsからUbuntuに変えて6か月、ローカルAIに向いていると勧める投稿

このランキングについて

X で前日から投稿されたスマホ・PC・家電・ガジェットの話題の投稿から、反応の大きいものを人の目で確かめて選び、総合スコアで50位まで並べています。

順位は総合スコア(いいね + リポスト×2 + 保存)で決めています。数値は収集した時点のもので、埋め込みの中の数値とは違うことがあります。